
只花了 9 秒,一個 AI Agent 就刪掉了一家公司的正式資料庫,連同備份一起清空。這是 2026 年 4 月,租車業 SaaS 公司 PocketOS 發生的真實事件。在整個過程中,沒有駭客,且這個 Agent 在做刪除這個動作前,只是想修好一個錯誤,但它手上的金鑰沒有限制操作範圍,刪除時也不需要任何人工確認,於是「修復」變成了「清空」。
那麼,你知道團隊正在導入的 AI Agent,握有多大的權限呢?你確定這個 Agent 出事時,有辦法補救嗎?
這些問題,很多團隊不一定答得出來,而權限只是其中一個沒被檢查到的地方。原因在於,驗收 AI 時,大家通常只討論「它做得好不好」,直到出事後才會回頭追查,那些當初根本不在驗收範圍的資安漏洞。
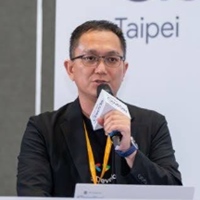
所以,該如何在出事前就守住 AI 的資安防線?11 月的數創小聚,我們邀請曾任金融業資安長、APMIC 資安副總經理的徐方繹(Fngi Shiu),與大家分享 AI 上線前最容易忽略的資安盲點。
Fngi 在金融體系服務超過 15 年,從全端工程師做起,一路做到資安長,之後轉戰 AI 產業。由於從事過決定系統能否上線的把關者,以及被客戶追問「你們的 AI 安全嗎?」的供應商,他很清楚企業 AI 上線前真正該檢查的是什麼。此外,Fngi 也是國內外資安大會的演講常客(RSAC 國際資安會議、台灣資安大會、開源人年會),並在 2026 年擔任五倍學院、2025 年擔任台灣金融研訓院 AI 資安講師。
這場分享中,Fngi 將以 2026 年的真實事件(GrafanaGhost、PocketOS、OpenClaw)與在 APMIC 的紅隊實測經驗
拆解企業 AI 資安驗收的三大盲點,並提出四個上線前必問的問題。
如果你正負責 AI 專案的導入、採購或供應商評估,
下次驗收 AI 系統時,你就能在出事之前,守住那條資安防線。
活動大綱:
Fngi 將根據實務經驗,拆解真實案例,並提出一套可直接用於專案驗收與供應商評估的框架:
一、為什麼「驗收通過」不等於安全
*成效驗收看平均表現,資安驗收要找最壞情況
*AI 能做的事越多,驗收範圍就要越大
二、企業 AI 資安驗收的三大盲點:實際案例解析
*只測對話,沒測資料流
*只看最終回答,沒看完整輸出
*只驗收能力,沒驗收權限
三、資安驗收四大問:上線前該追問什麼
*範圍: 測的是模型,還是包含資料來源、工具與外部連線的整個系統?
*判準:「通過」由誰、依什麼規則判定?有沒有原始紀錄可以查核?
*觀測: 檢查的是最終回答,還是完整的輸出與執行紀錄?
*持續: 模型、資料來源或權限變更後,有沒有重新驗收?
四、落地到組織流程
*如何把資安要求寫進需求規格與採購文件
*評估供應商時,為什麼不能只看「沒有已知漏洞」
*業務、PM、系統整合商/顧問、資安與法遵在驗收時各自該確認什麼
*對照 OWASP、NIST AI RMF、ISO/IEC 42001 等國際框架,建立跨部門溝通的共同語言
適合對象:
- 正在帶 AI 專案、或要對 AI 專案做決策的 PM/主管
- 有數據功底、第一次被交付 AI 應用任務的技術人員
- 正在搭建或維運 GenAI 應用的工程師
- 被交付任務、需要自行搭建 AI Agent 的業務或專業工作者
- 想往 AI 領域轉職、希望累積實務應用能力的學習者