
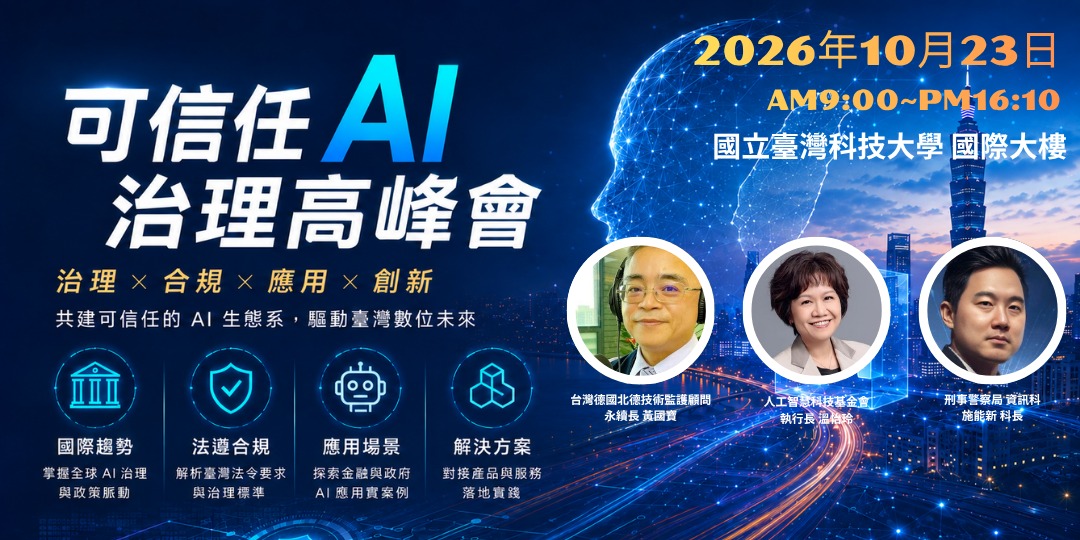

生成式 AI 正快速進入政府與金融業的核心業務流程,從內部知識查詢、法規與公文整理、客服輔助,到風險管理與決策支援,皆展現出高度的應用潛力。對銀行與政府機關而言,真正的挑戰已不再只是「是否導入 AI」,而是如何在創新與效率之外,確保資料安全、法規合規、數據主權、使用軌跡可追溯,以及系統長期穩定運作。
而隨著生成式人工智慧(Generative AI)與自主代理(Agentic AI)技術的爆發性普及,「影子 AI(Shadow AI)」與「自攜 AI(BYOAI)」現象已自邊緣性的資安違規,升級為動搖組織公司治理與法規合規基石的系統性威脅。
根據最新數據顯示,高達 75% 的知識工作者已在日常業務中使用生成式 AI,其中過半數未獲得內部 IT 或法規部門正式核准;員工將敏感業務資料、客戶個資、醫療診斷數據或程式碼複製貼上至公有模型,正持續引發不可逆的數據洩露與法律特權瓦解風險。
目前國際標準組織與主要監管管轄區都已針對未經受控的 AI 部署建立了清晰的標準體系,其核心精神在於將未公開、不可見的技術運作全面納入組織性管理與稽核軌跡之中。
誠摯邀請您一同參與這場針對所有關心AI治理議題的企業所打造的 AI 治理高峰會,掌握從法規合規到地端實踐的完整路線圖,為組織奠定安全、可信賴的 AI 轉型基石!
當天議程
時間 | 議程主題 | 講者 |
09:00–09:20 | 報到開始 | |
09:20–09:50 | 從原則到風險框架:可信賴AI生態系的下一步 | 人工智慧科技基金會執行長 溫怡玲 |
09:50–10:20 | 從模型落地到企業競爭力:ISO/IEC 42001 AI 管理系統實務與機會 | 台灣德國北德技術監護顧問 永續長 黃國寶 |
10:20–10:40 | 休息交流 | |
10:40–11:20 | 資安談 AI 治理 | 查士朝 教授 |
11:20–12:00 | 刑事資訊AI治理規劃 | 刑事警察局 資訊科 施能新 科長 台科大博士生 楊仕全 |
12:10–13:30 | 午餐時間 | |
13:30–14:10 | 如何防止企業隱私經由影子 AI 外洩 | 智能演繹創辦人 李奇翰 |
14:10–14:50 | 從看見風險到全面掌控:與 Fortinet 探索 AI 治理關鍵 | Fortinet 技術顧問 李岳軒 |
14:50–15:10 | 休息交流 | |
15:10–15:50 | 為何非受管 AI 代理會對企業構成迫切風險? | Sailpoint AI顧問 |
15:50–16:10 | 政府與企業可信賴AI架構 | 資拓宏宇國際 陳敦和AI顧問 |
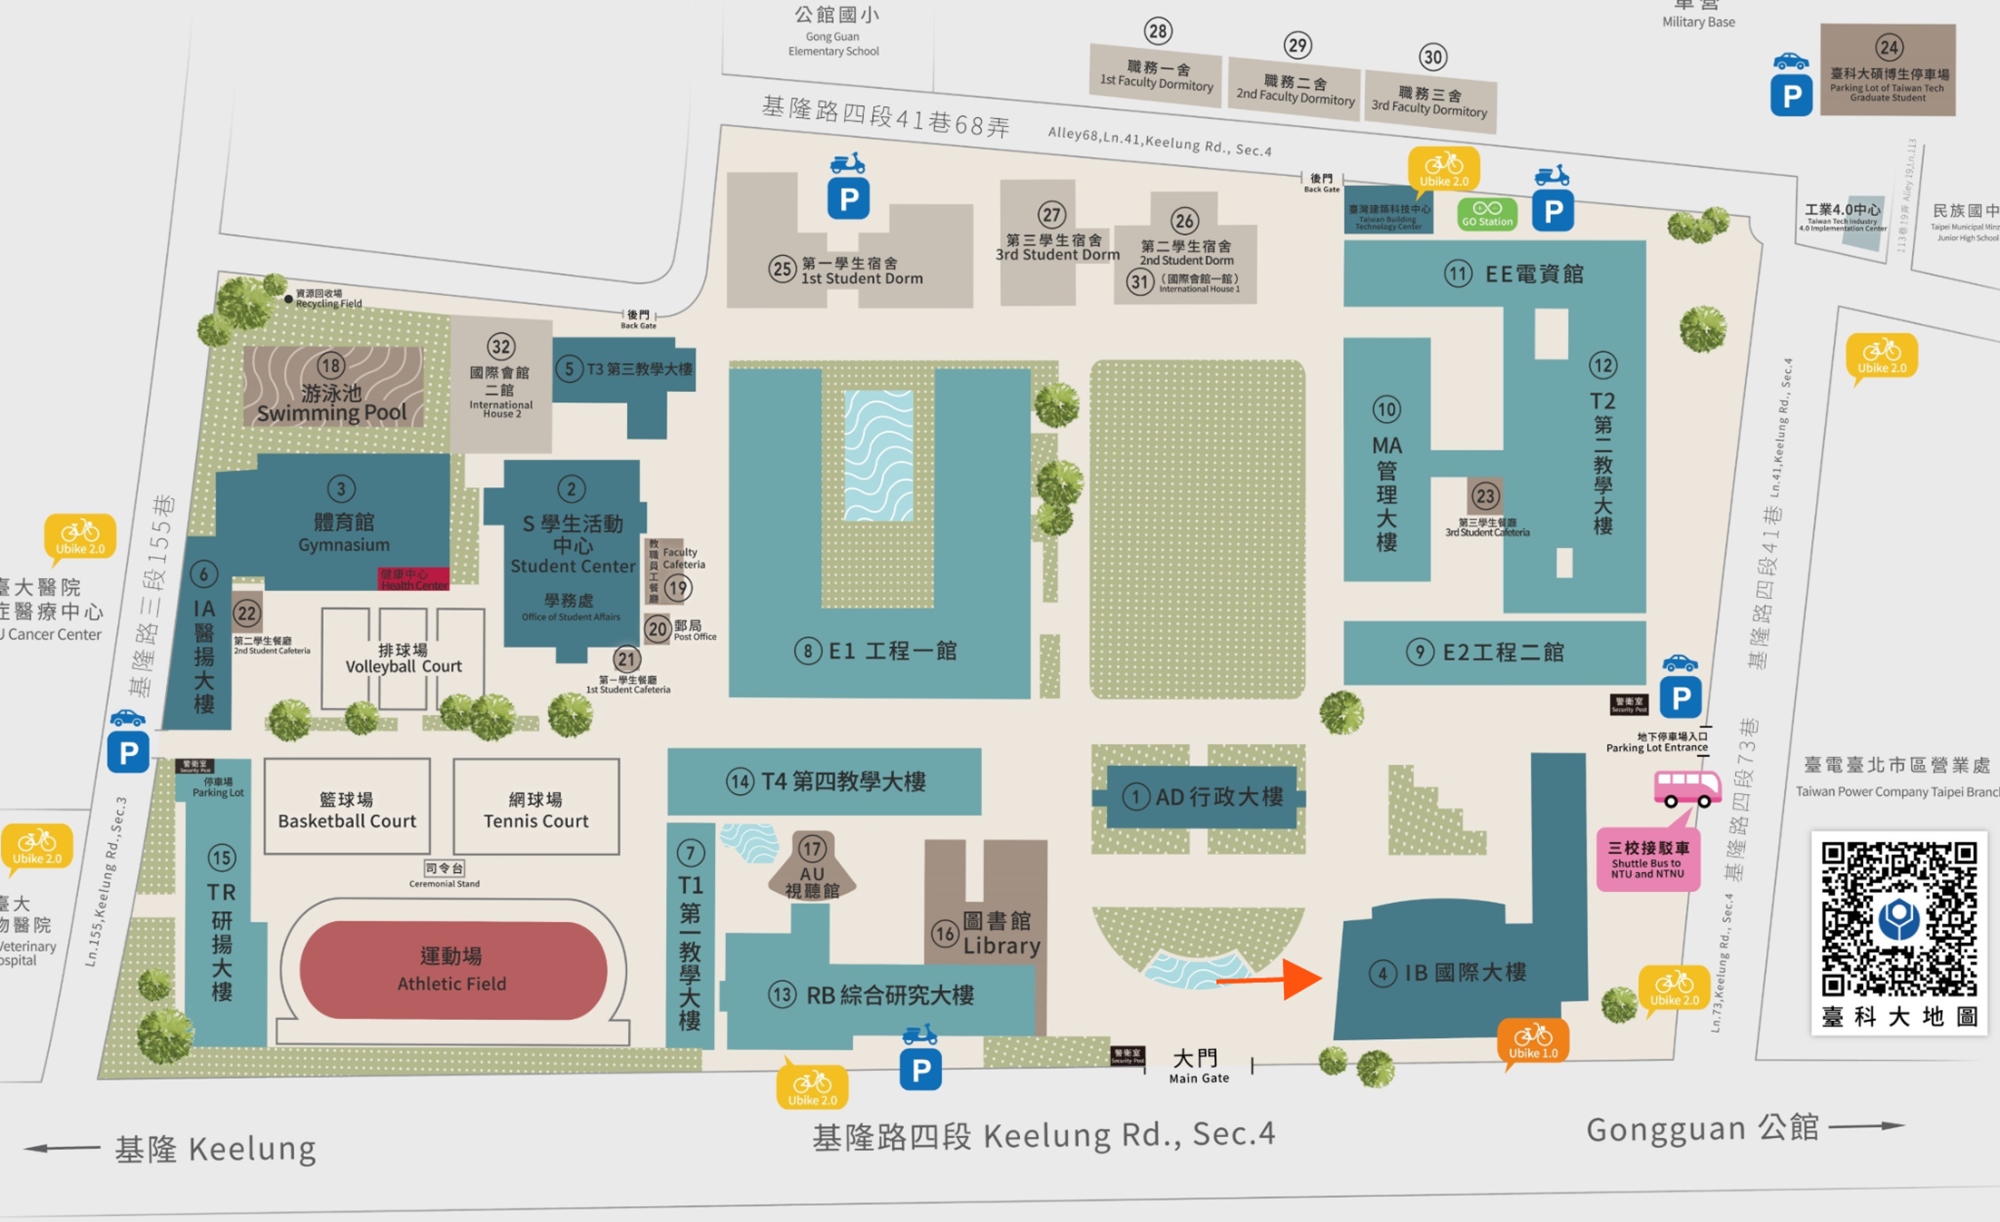
當天活動場地
主辦單位
中華亞太智慧物聯發展協會
財團法人人工智慧科技基金會
協辦單位
台灣人工智慧協會
臺灣科技大學
臺灣科技大學 電子計算機中心與圖書館
臺灣科技大學 資訊管理系所
臺灣科技大學 資通安全研究與教學中心


